AWS Bedrock AgentCore로 사용자별 권한을 분리한 Slack 에이전트 만들기
사내 Slack 에이전트를 AWS Bedrock AgentCore 위에 올렸다. 같은 에이전트에게 같은 질문을 해도 사용자 권한에 따라 답이 달라지도록 만들면서, 사용자별 3LO와 토큰 vault를 회사 환경에서 실제로 굴리고 Notion·Jira·GitHub를 붙이기까지 부딪힌 함정과 그 우회를 정리했다.
문제: 같은 에이전트, 같은 질문, 그런데 답이 달라야 한다
보통 사내 챗봇은 공유 토큰 하나로 돈다. 봇이 Notion에 연결돼 있으면, 누가 물어보든 보게 되는 건 봇 계정이 볼 수 있는 전부다. 임원 회의록이든 인사 문서든, 봇 토큰의 권한 안에 들어 있는 거라면 갓 입사한 사람한테도 똑같이 노출된다.
목표는 사용자 권한에 따라 다르게 답하는 에이전트였다.
- A가 물어보면 A 본인의 권한으로 접근할 수 있는 것만 근거로 삼아 답한다.
- B가 똑같이 물어보면 B의 권한 안에서만 답한다.
- 임원이 “이번 주 임원 회의 안건 정리해줘”라고 하면 정리된 답이 돌아오지만, 같은 질문을 권한 없는 사람이 던지면 “접근 가능한 페이지가 없습니다”가 돌아온다.
집합으로 적으면 A가 근거로 삼는 Sₐ와 B의 Sᵦ가 애초에 다르다는 얘기다. 공유 토큰 봇은 이 둘을 구분하지 못해서, 누가 물어보든 똑같이 답하거나 똑같이 막힌다. 차이를 만드는 건 AI 모델이 아니라 그 뒤의 권한 인프라다.
이런 사용자별 권한을 구현하는 표준이 3LO(3-legged OAuth)다. 사용자와 에이전트, 그리고 외부 서비스(Notion·Jira·GitHub) 사이에서 사용자가 직접 동의하고, 그렇게 받은 토큰을 안전하게 보관해 뒀다가 그 사람의 요청에만 쓰는 방식이다. 이걸 직접 만들려면 세션 격리, OAuth 토큰 vault, 사용자별 권한 처리, 감사 로그까지 몇 주에서 몇 달이 걸린다. 그중 사용자별 OAuth vault는 어떤 프레임워크를 쓰든 직접 만들기 가장 비싼 부분이다.
AWS Bedrock AgentCore는 이 인프라를 빌딩블록으로 제공한다. Runtime, Identity(토큰 vault + 3LO), Gateway(MCP 허브), Memory. 이 위에 올려 하루짜리 PoC로 시연했고, 이후 운영 시스템으로 넘겼다. 작업 대부분은 문서에 나온 기능을 회사 환경에서 실제로 사용자별로 다르게 동작하게 만드는 일이었다.
왜 Slack을 인터페이스로 골랐나
사용자 인터페이스 후보는 자체 웹 UI, 사내 포털, Slack이었다. Slack을 고른 이유는 다음과 같다.
- 전 직군이 이미 거기 상주한다. 대상이 개발자만이 아니라 회사 구성원 전체였는데, 새 UI를 만들어 설치하고 교육하는 비용이 거의 0에 가까운 채널은 Slack뿐이었다.
- 멘션과 스레드가 세션 경계에 그대로 들어맞는다. 스레드 하나가 대화 세션이고, 멘션한 사람이 actor다. 이걸 런타임의
runtimeSessionId(스레드)와 actor(사용자)에 그대로 매핑하면 세션 격리와 사용자 식별이 같이 해결된다. - 3LO 동의 UX가 해결된다. 사용자별 권한의 핵심은 본인에게만 보이는 동의 링크를 보내는 건데, Slack의 ephemeral 메시지가 그 역할을 한다. 같은 채널 안에서도 A에겐 A의 링크만, B에겐 B의 링크만 띄울 수 있다.
- 인바운드 보안 표면이 작다. 초기엔 Socket Mode를 써서 공개 인바운드 엔드포인트가 아예 없었다(운영에 올리면서 Events API로 바꿨다). 외부에서 직접 호출할 수 있는 엔드포인트가 없다.
기존 사내 자동화는 두 가지였다. n8n 같은 결정론적 워크플로우(트리거와 액션이 고정된 자동화)와, Slack에 붙은 코딩 전용 어시스턴트(개발자가 코드 작업을 시키는 봇)다. 결정론적 워크플로우는 자유로운 자연어 요청을 처리하지 못하고, 코딩 어시스턴트는 코드와 단일 레포에 묶여 있다. 전 직군이 자연어로 회사 시스템을 다루는 창구는 없었고, 이 에이전트가 그 역할을 맡는다.
아키텍처
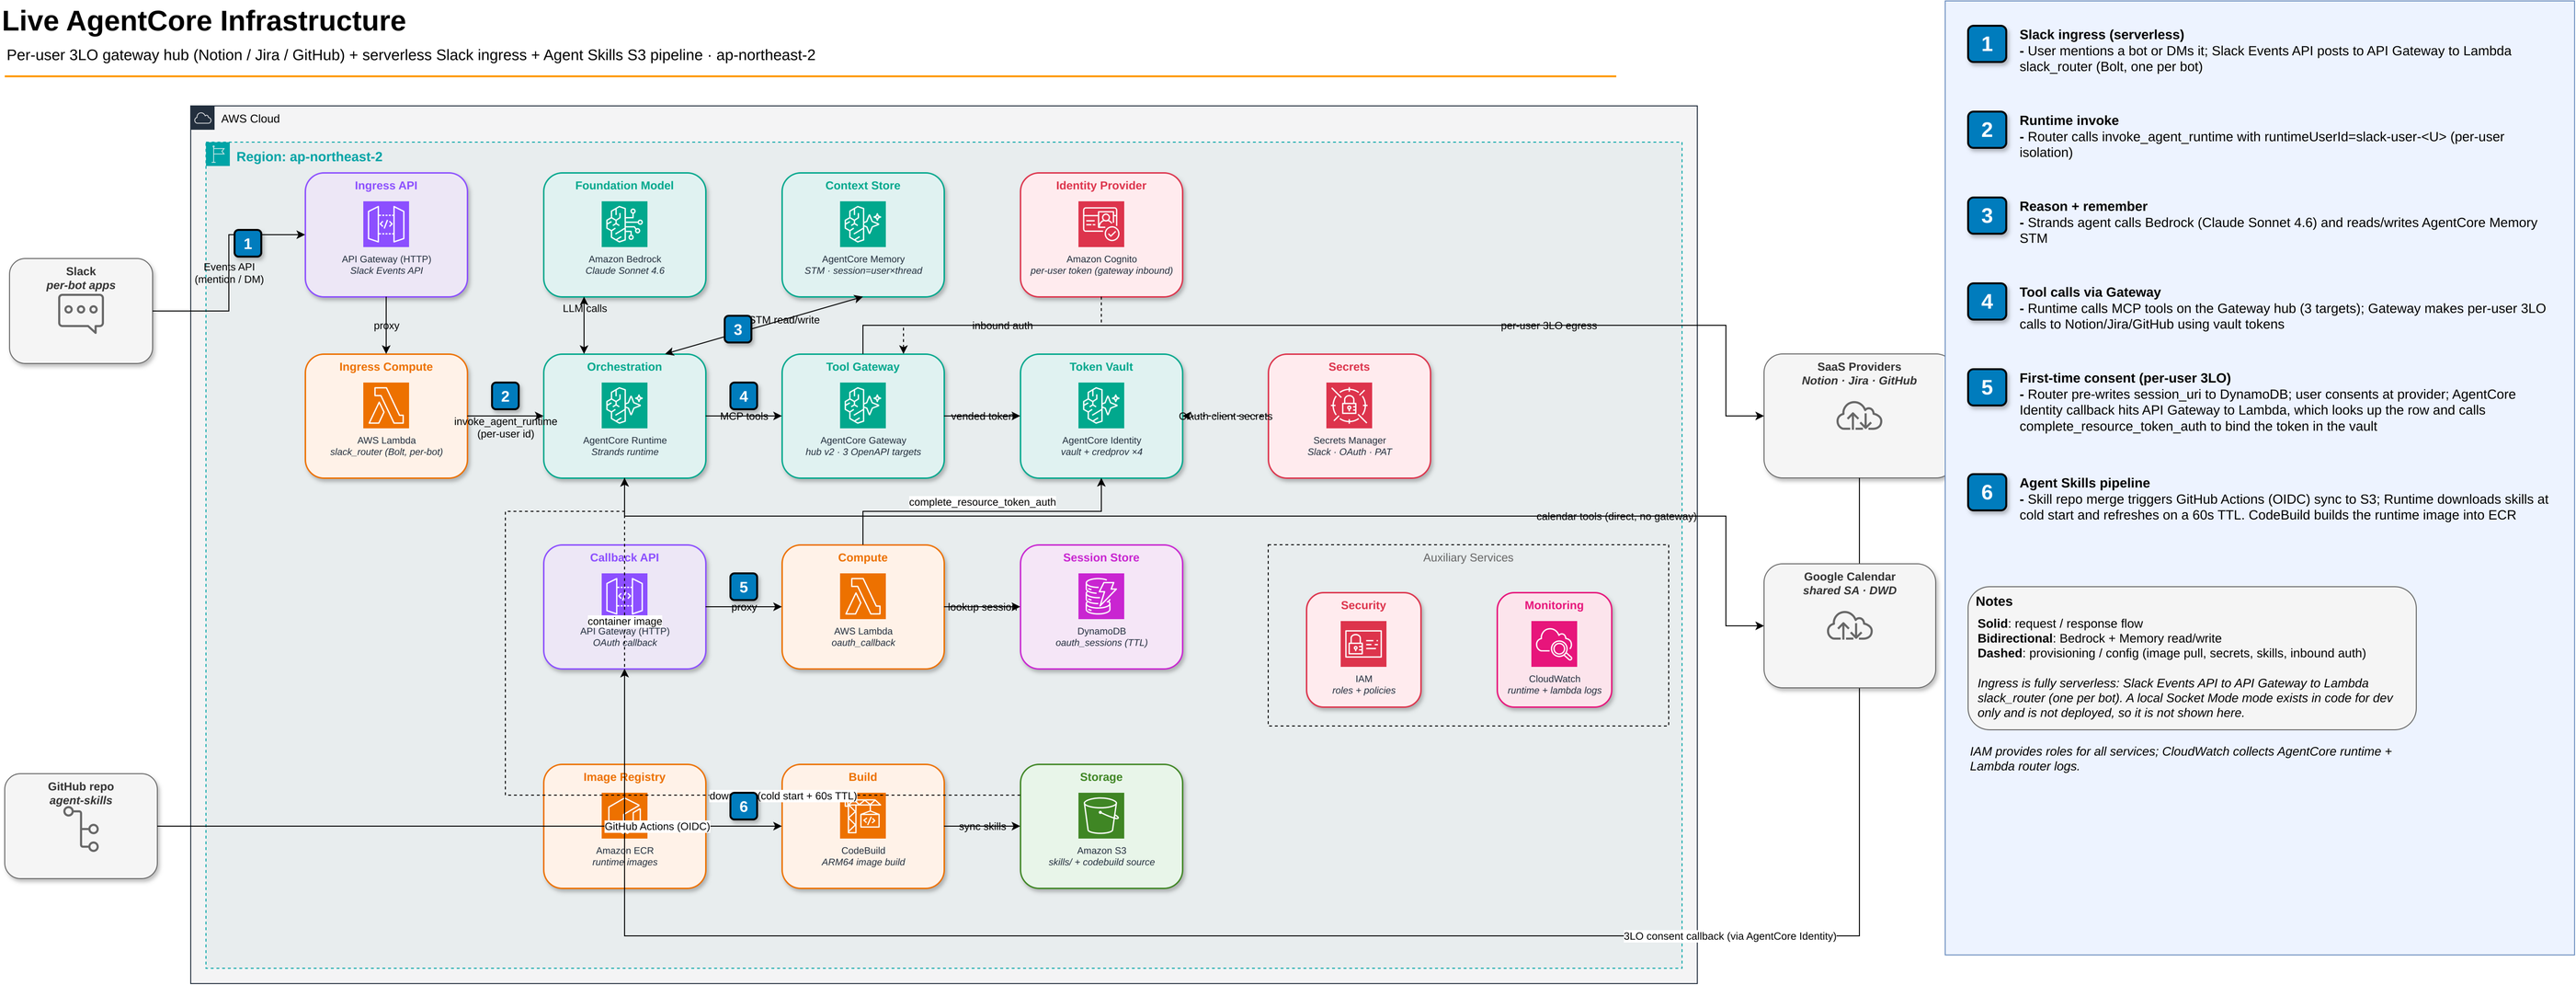
에이전트는 Notion·Jira·GitHub를 다루는 사용자별 3LO 에이전트 하나다. 처음 부르면 본인에게만 보이는 동의 링크(ephemeral DM)를 보내고, 한 번 승인해 두면 그다음부턴 vault에서 토큰을 바로 꺼내 쓴다. 프롬프트가 가리키는 provider만 골라 동의를 받기 때문에, Notion만 쓰는 사람에게 Jira나 GitHub 동의를 요구하지 않는다.
라우터는 Slack과 AgentCore 사이의 어댑터다. AgentCore가 Slack 이벤트를 직접 받지 못해서 필요하다. 멘션 중복 제거, OAuth 동의 세션 등록, 사용자별 토큰 민팅, 런타임 라우팅, Assistant 패널 UX를 담당한다. 라우터 자체는 상태가 없다. 중복 제거 키, OAuth 세션 바인딩 같은 상태는 DynamoDB에 저장해서 Lambda 인스턴스가 재시작돼도 유지된다.
사용자별 3LO 동의는 첫 호출에서 한 번만 일어난다. 에이전트가 어떤 provider의 토큰을 vault에서 못 찾으면, 답 대신 본인에게만 보이는 동의 링크를 돌려준다.
sequenceDiagram
    participant U as Slack 사용자
    participant R as Lambda 라우터
    participant RT as AgentCore Runtime
    participant ID as Identity (vault)
    participant P as 외부 provider

    U->>R: @mention (첫 호출)
    R->>RT: invoke (runtimeUserId=U)
    RT->>ID: get_token(provider)
    ID-->>RT: vault 비어있음 → authorize URL
    RT-->>R: {need_auth, auth_url}
    R-->>U: ephemeral DM (본인만 보는 동의 링크)
    U->>P: 링크 클릭 → consent → 승인
    P-->>ID: 콜백 (code 교환)
    ID->>ID: vault[U] = access_token
    Note over U,RT: 다음 멘션부터 ID가 즉시 토큰을 반환
사용 예
같은 질문을 권한이 다른 두 사람이 했을 때의 응답이다.
김이사 —
@agent 이번 주 임원회의 결정사항 요약해줘🤖 접근 가능한 회의록 3건에서 결정만 추렸습니다 — ① 채용 일정 조정 ② 예산 재배분 ③ …박신입 —
@agent 이번 주 임원회의 결정사항 요약해줘🤖 접근 가능한 페이지가 없습니다.
질문도, 에이전트도, 모델도 같다. 다른 건 각자의 Notion 권한뿐이다. 김이사는 본인이 볼 수 있는 회의록 위에서 답을 받고, 박신입은 애초에 근거가 없으니 막힌다. 앞에서 말한 Sₐ ≠ Sᵦ다.
본인 권한 안에서 여러 도구의 결과를 묶어 조회할 수도 있다.
@agent 내가 이번 스프린트에 맡은 Jira 이슈, 연결된 PR이랑 같이 정리해줘🤖 진행 중 3건 — PROJ-142 (PR #88, 리뷰 대기) · PROJ-150 (PR #91, 머지됨) · PROJ-161 (PR 없음)
@agent 이 GitHub 이슈랑 연결된 Notion 스펙 문서 찾아서 같이 보여줘🤖 #412와 엮인 스펙 2건입니다 — “결제 재시도 정책” · “웹훅 재전송 설계”
Jira 이슈도, GitHub PR도, Notion 문서도 전부 그 사람의 토큰으로 조회된다. 그래서 옆자리 동료가 같은 명령을 쳐도 자기 권한 안의 결과만 받는다. 공유 토큰 봇으로는 안 되는 동작이다.
아래는 운영하면서 겪은 문제와 해결 방법이다.
“Notion MCP”의 OAuth 서버는 “Notion REST API”의 OAuth 서버가 아니다
가장 시간이 많이 걸린 문제였다. AWS 공식 문서가 시키는 대로 NotionOauth2 provider로 credential provider를 만들었고, 사용자 OAuth도 성공해서 vault에 토큰까지 들어갔다. 그런데 그 토큰으로 mcp.notion.com/mcp를 호출하면 401 Unauthorized가 떨어졌다.
원인은 Notion의 OAuth 서버가 두 개라는 것이었다.
| 용도 | OAuth 서버 | 토큰 호환 |
|---|---|---|
Notion REST API (api.notion.com/v1/*) | api.notion.com/v1/oauth/* | REST 전용 |
Notion MCP (mcp.notion.com/mcp) | mcp.notion.com/* (자체 서버) | MCP 전용 |
AWS 빌트인 NotionOauth2가 가리키는 건 REST API 쪽이라, MCP 서버는 다른 서버가 발급한 토큰이라 거부한다. mcp.notion.com/.well-known/oauth-authorization-server를 조회하면 issuer도 authorization도 token endpoint도 전부 mcp.notion.com 자기 자신으로 잡혀 있다. 해결 방법은 mcp.notion.com의 Dynamic Client Registration(RFC 7591)으로 client를 직접 등록하고, CustomOauth2 provider에 그 endpoint를 박아 넣는 거였다.
이건 누구나 공개로 확인할 수 있다.
curl https://mcp.notion.com/.well-known/oauth-authorization-server를 호출하면issuer·authorization_endpoint·token_endpoint·registration_endpoint가 모두mcp.notion.com으로 나온다(api.notion.com이 아니다).registration_endpoint(/register)가 있다는 것 자체가 RFC 7591 동적 등록을 쓸 수 있다는 신호다.
MCP 서버와 그 서비스의 REST API가 같은 OAuth 서버를 쓴다고 가정하면 안 된다. 외부 OAuth를 붙이기 전에 /.well-known/oauth-authorization-server부터 확인한다. 이걸 늦게 확인해서 다섯 시간이 걸렸다.
provider를 늘리며 — Jira와 GitHub 3LO의 서로 다른 함정
Notion 다음으로 Jira와 GitHub를 붙였다(Jira는 read만이 아니라 write까지 열었다). 게이트웨이 허브에 provider를 추가하는 작업은 거의 정형화돼 있다. OpenAPI 타깃 등록, 네이티브 credential provider, 동의 체이닝 한 줄, 프롬프트 게이팅이면 되고 런타임 코드는 거의 바뀌지 않는다. 다만 provider마다 OAuth 동작이 달라서 막히는 지점이 다르다.
Atlassian(Jira)에서는 문제가 두 개였다.
- 앱 Distribution을 Sharing으로 바꿔야 한다. 개발 모드 그대로 두면 앱 소유자 본인만 인증되고, 다른 사용자는 동의 화면에서 “You don’t have access”를 만난다. 앱 소유자만 되고 다른 사람은 안 되는 증상이다.
offline_accessscope가 필수다. 이게 빠지면 access token이 한 시간쯤 뒤에 만료되는데 refresh가 안 되니 사용자가 계속 다시 인증해야 한다. “배포할 때마다 인증이 풀리는 것 같다”던 증상의 원인이 이것이었고, 배포와는 관계가 없었다.
둘 다 Atlassian 공식 OAuth 2.0 (3LO) 문서에 그대로 나온다. 앱은 기본이 private(“only you can install and use it”)이라 다른 사용자에게 열려면 sharing(distribution)을 켜야 하고, refresh token을 받으려면 authorization URL의
scope에offline_access를 넣어야 한다. (developer.atlassian.com)
GitHub은 설정할 게 적었다. base URL이 api.github.com으로 고정이라 Atlassian의 cloudId 같은 추가 식별자가 필요 없고, OAuth App 토큰은 만료되지 않으니 offline_access를 신경 쓸 일도 없다. 다만 조직이 소유한 private 레포는 조직 차원에서 OAuth App 접근을 승인해 줘야 비로소 보인다(public 레포는 그럴 필요 없다).
동의 체이닝과 게이팅도 손봐야 했다. 처음엔 Notion을 늘 1순위로 preflight했더니, GitHub나 Jira만 쓰려던 사람한테도 Notion 동의부터 떴다. 그래서 프롬프트가 가리키는 provider만 동의를 받도록 게이팅을 걸었다. Notion 단서가 있거나, 다른 provider 단서가 전혀 없을 때만 Notion을 preflight한다.
flowchart TD
    P[프롬프트] --> N{Notion 단서<br/>또는 다른 단서 없음?}
    N -->|예| PN[Notion preflight]
    N -->|아니오| SkipN[Notion 건너뜀]
    P --> J{Jira 키워드?}
    J -->|예| PJ[Jira preflight]
    P --> G{GitHub 키워드?}
    G -->|예| PG[GitHub preflight]
    PN --> Q[첫 미동의 provider의<br/>auth_url 하나만 반환]
    PJ --> Q
    PG --> Q
멀티턴에서만 생기는 문제도 있었다. provider 키워드가 없는 후속 턴은 preflight를 건너뛰는데, 그러면 미인증 상태로 도구를 부르다가 런타임 중간에 에러가 난다. 이때 모델이 동의 URL을 그냥 일반 답변 텍스트에 흘려보내는 일이 가끔 있었다. 그 URL이 일반 메시지로 게시되면 일회용 인증 링크가 소비돼 인증이 깨진다. 그래서 런타임이 답변 안에서 authorize URL을 발견하면, 정상 need_auth 경로(라우터가 세션을 등록하고 링크 unfurl을 끄는 경로)로 끌어오도록 고쳤다.
AgentCore에는 사용자별·provider별로 토큰을 지우는 API가 없다. 그래서 “Jira만 다시 동의받기” 같은 게 안 되고, 특정 사용자의 토큰을 비우려면 신원 자체를 새로 발급하는 전체 reset밖에 방법이 없다. provider를 여럿 굴릴 거라면 reauth 전략을 미리 정해 두는 편이 낫다.
모든 걸 3LO로 붙이면 안 된다 — 구글 캘린더는 일부러 공유 계정으로
네 번째 provider인 구글 캘린더는 앞의 셋(Notion·Jira·GitHub)과 달리 사용자별 3LO가 아니라 공유 서비스 계정으로 연결했다.
이유는 두 가지다. 첫째, 사용할 수 있는 Calendar MCP는 모두 per-user OAuth에 브라우저 동의를 요구하고 headless를 지원하지 않는다. 무인으로 도는 런타임에는 맞지 않는다. 둘째, 회의를 만들고 참석자에게 초대(RSVP)를 보내려면 주최자가 실제 사용자여야 한다. 순수 서비스 계정으로는 초대 메일이 나가지 않는다. 그래서 GCP 서비스 계정에 도메인 전체 위임(Domain-Wide Delegation)을 걸어, 사내 워크스페이스 계정 하나를 임퍼소네이트하는 방식으로 풀었다.
결과적으로 캘린더는 게이트웨이도, Identity 토큰 vault도 거치지 않는다. 런타임 안에서 google-auth로 토큰을 직접 민팅하고, 동의 게이팅도 없이 항상 켜져 있다. 캘린더는 모든 사용자가 같은 계정으로 접근한다.
DWD에도 주의할 점이 있었다. DWD는 스코프를 정확히 문자열로 매칭하고, 요청한 스코프가 전부 사전 승인돼 있어야 토큰이 발급된다. 하나라도 빠지면 토큰 민팅 전체가 실패한다. 그래서 쓰기(calendar.events)와 읽기(calendar.readonly, calendar.freebusy)를 별도 자격증명으로 쪼갰다. 회의실 free/busy 조회 같은 읽기 스코프가 빠져도, 핵심인 회의 생성은 오래전부터 승인돼 있던 calendar.events 하나로 돌아서 실패하지 않는다.
그 밖에, 참석자는 사내 도메인 사용자나 회의실 리소스 캘린더만 허용하고(외부 주소는 조용히 드롭한다), Google Meet 링크를 붙이려면 insert 호출에 conferenceDataVersion=1을 같이 넘겨야 한다.
캘린더는 사용자별 격리를 포기하고 운영 단순성과 RSVP 발송을 택했다. 헤드리스 런타임에서는 per-user 3LO에 필요한 브라우저 동의를 받을 수 없기 때문이다. 모든 통합에 같은 패턴을 적용할 필요는 없다.
3LO 콜백을 막은 건 IAM이 아니라 조직 SCP였다
콜백을 받을 엔드포인트로 Lambda Function URL(AuthType=NONE)을 IaC로 다 깔아 놨는데, 외부에서 호출하면 403 Forbidden이 떨어졌다. IAM과 리소스 정책은 맞게 설정돼 있었고, SigV4로 invoke하면 200이 나왔다.
원인은 회사 AWS Organization의 SCP(Service Control Policy)였다. unauthenticated Lambda Function URL을 조직 차원에서 막고 있었다. IAM보다 위에 있는 정책이라 우리 쪽에서 풀 수 있는 게 아니었다(보안팀 영역이다). 해결은 앞에 API Gateway HTTP API를 한 겹 두는 거였다. 같은 SCP가 거기까지 막는 경우는 드물었다.
회사 환경에서 처음 쓰는 AWS 기능(Function URL 등)은 IaC를 짜기 전에 권한부터 확인한다. SCP는 늦게 발견할수록 되돌릴 작업이 많아진다.
콜백 인프라는 provider 공통으로 한 번만 만든다
AgentCore의 토큰 교환 완료 API(complete_resource_token_auth)는 session 식별자와 user 식별자만 받는, 모든 vendor에 공통인 호출이다. 그래서 콜백 인프라는 provider와 무관하게 한 번만 만들면 된다.
1
2
3
4
5
라우터(pre-flight): DDB put { session_uri, user_id, provider, ttl=600s }
OAuth redirect chain → AgentCore 콜백 → Lambda
Lambda: DDB get(session_uri)로 user_id 회수
      → complete_resource_token_auth(session_uri, user_id)
      → DDB delete (replay 방지)
session_uri가 추측할 수 없는 랜덤 URN이라, OAuth code나 state와 같은 등급으로 다룰 수 있다.- provider를 추가하는 비용이 사실상 0이다. 새 credential provider만 만들면 Lambda·DDB·API Gateway는 그대로 재사용한다. Jira와 GitHub를 붙일 때 콜백 코드는 바뀌지 않았다.
사용자 ID 좌표가 5개이고, 규칙이 제각각이다
사용자 한 명을 추적하는 식별자가 레이어마다 이름도 다르고 제약도 다르다. 정리해 두지 않으면 같은 사용자의 세션을 못 찾는 버그가 생긴다.
| 좌표 | 위치 | 제약 |
|---|---|---|
runtimeSessionId | invoke 인자 | 점(.) 허용, 최소 33자 |
runtimeUserId | invoke 인자 | vault 키. 에이전트 코드가 못 읽음 |
payload.actor_id | payload | 에이전트가 Memory actor로 사용 |
Memory sessionId | 에이전트 내부 | 점 거부 → replace('.', '_') 필요 |
Memory actor_id | 에이전트 내부 | 점 거부 → sanitize 필요 |
주의할 점이 두 가지다. 첫째, Slack thread_ts(1779....566729)에 든 점을 Memory sessionId에 그대로 넣으면 정규식에 걸려 곧장 실패한다. 둘째, runtimeUserId 헤더는 SDK의 forwardable allowlist에 없어서 에이전트 코드가 직접 읽지 못한다. 그래서 라우터가 같은 값을 payload에도 한 번 더 실어 보내야 Memory actor나 로그 태깅에 쓸 수 있다.
마이그레이션하면 IAM의 Resource ARN이 옛 리전에 박혀 있다
한 리전에서 만든 Runtime을 다른 리전으로 옮겼더니, CloudWatch 로그가 안 흐르고 secrets read가 실패했다. Terraform에서 ${var.region}만 바꿔도, 이미 살아 있는 role의 inline policy에 박힌 Resource ARN은 옛 리전 그대로 남아 있었다(다음 apply 때 갱신된다). 그래서 마이그레이션 뒤에 role 정책을 명시적으로 교체하는 보조 스크립트를 따로 뒀다.
이 밖에 토큰 교환 완료를 호출하는 쪽 IAM에 Secrets Manager 권한이 필요하고, Memory 권한은 ListEvents만으로는 부족하다.
PoC에서 운영으로 — 프레임워크 추상화를 버린 이유
데모는 노트북에서 도는 로컬 Socket Mode 라우터로 했다. 노트북이 SPOF라서 운영은 서버리스(Events API + Lambda)로 컷오버했다.
Slack의 Assistant(AI 패널) 메시지에만 답이 안 오는 문제가 있었다. 채널 멘션은 정상이고 패널만 응답이 없었다. 로그 건수를 세서 범위를 좁혔다. 같은 입력을 두 경로로 흘려보내고 CloudWatch의 invoke 로그 건수를 세 봤더니 딱 한 건, 채널 쪽만 찍혀 있었다. 패널 경로의 메시지가 중간에서 사라지고 있었다. self-invoke 202가 뜨는지로 lazy 디스패치를 확인하고, 공식 API 소스에서 미들웨어 동작을 확인했다.
근본 원인은 프레임워크 래퍼, 그러니까 Slack Bolt의 Assistant 클래스가 Lambda + lazy 환경에서 제대로 돌지 않는다는 거였다. 그래서 패턴(이벤트 구독 + Web API 직접 호출)은 유지하고 프레임워크 추상화는 걷어냈다. 심볼이 존재한다고 해서 FaaS에서도 동작하는 건 아니다.
세션 어피니티도 문제였다. runtimeSessionId(= Slack 스레드)가 특정 컨테이너에 묶이기 때문에, 재배포를 해도 이미 살아 있던 스레드는 옛 코드를 담은 warm 컨테이너를 계속 붙들고 있다. 그래서 새 코드를 검증하거나 적용하려면 반드시 새 스레드에서 해야 한다. 수정이 반영되지 않은 것처럼 보였던 경우가 실제로는 옛 스레드의 구버전 컨테이너였던 적이 있다.
운영을 위해 다음을 추가했다.
- GitHub Actions 기반 배포 —
main머지(즉 PR 리뷰)가 곧 배포 게이트이고, OIDC로 role을 assume하니 장기 키를 들고 있을 필요가 없다. 특정 에이전트만 골라 배포할 땐workflow_dispatch로 수동으로 돌린다. - 재배포 없이 바뀌는 프롬프트와 스킬 — 시스템 프롬프트와 Agent Skills(SKILL.md)를 S3 객체로 두고 60초 TTL로 반영한다. 런타임은 S3만 읽으면 되니 소스 레포를 알 필요가 없고, 스킬 내용 변경은 PR 머지로 흘러 들어간다(영구 변경은 PR로만 처리해서 드리프트를 막는다).
정리
토큰 비용은 어떤 플랫폼을 써도 같다. AgentCore로 줄인 건 OAuth vault, 사용자별 Identity, Memory를 직접 만드는 데 걸렸을 몇 주에서 몇 달이다. 그중 사용자별 토큰 vault는 직접 만들면 가장 비싸고 틀리기 쉬운 부분이다.
대신 위에 정리한 문제들은 직접 해결해야 했다. 대부분 문서에 나온 기능을 회사 환경에서 사용자별로 다르게 동작하게 만드는 과정에서 나왔다.